Локальный центр сертификации LabCA позволяет вашим приложениям и сервисам получать сертификаты, которые будут работать внутри вашей сети.
Получим для сервера Proxmox самоподписаный сертификат и настроим его автоматическую пролонгацию.
Чтобы компьютеры пользователя знали что есть такой сертификат, который будет работать внутри локальной сети, его нужно добавить в список корневых .
ссылка на инструкцию по добавлению корневых и не только сертификатовЧтобы сервер знал, что есть такой сертификат, который нам любезно предоставил LabCA, его нужно добавить
cd ~

wget https://vmlabca01.ladm.lazyadmin.ru/certs/root-01-cert.pem --no-check-certificate

cp ~/root-01-cert.pem /usr/share/ca-certificates/rootCA.crt
cp ~/root-01-cert.pem /usr/local/share/ca-certificates/rootCA.crt

update-ca-certificates
1 added, 0 removed; done.Переходим в настройки ноды Proxmox в раздел System/Crtificates
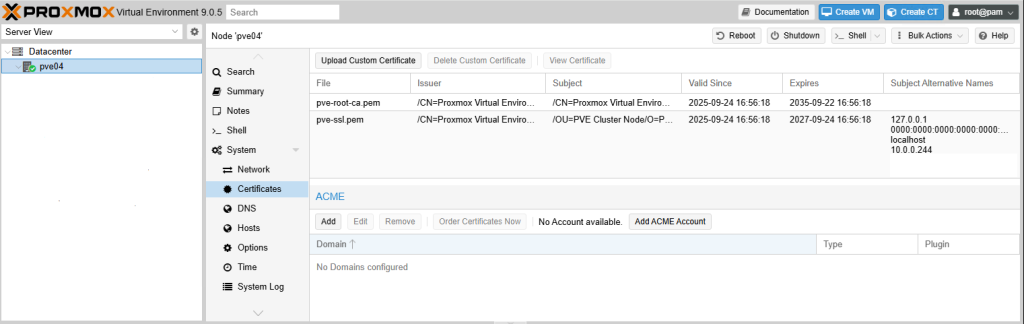
Добавляем ACME аккаунт
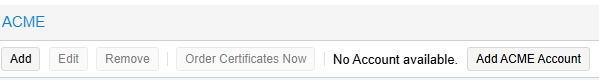
Нажимаем кнопку «Add ACME Account»
Заполняем поля
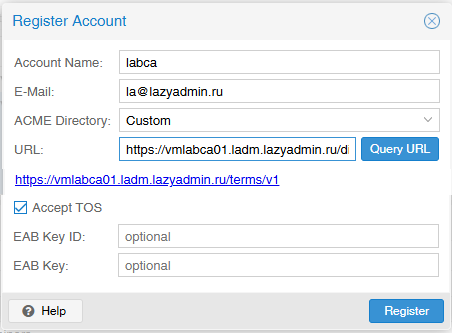
Account name — имя аккаунта (будет отображаться на странице) — labca
e-mail — почта куда будут приходить оповещения о сертификатах, сроках их истечения, продления и т.д. — la@lazyadmin.ru
ACME Directory выбираем Custom
URL — адрес до описания сервера ACME — https://vmlabca01.ladm.lazyadmin.ru/directory
Ставим галочку «Accept TOS» (соглашаемся с правилами)
Нажимаем кнопку «Register»
Окно вывода информации
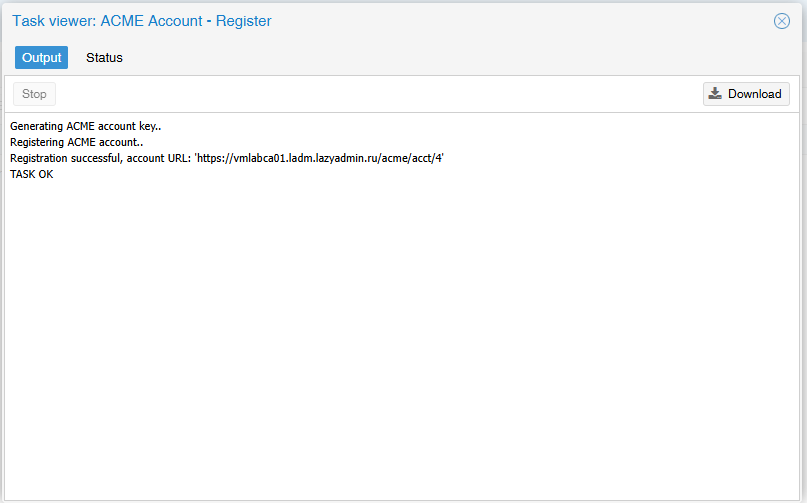
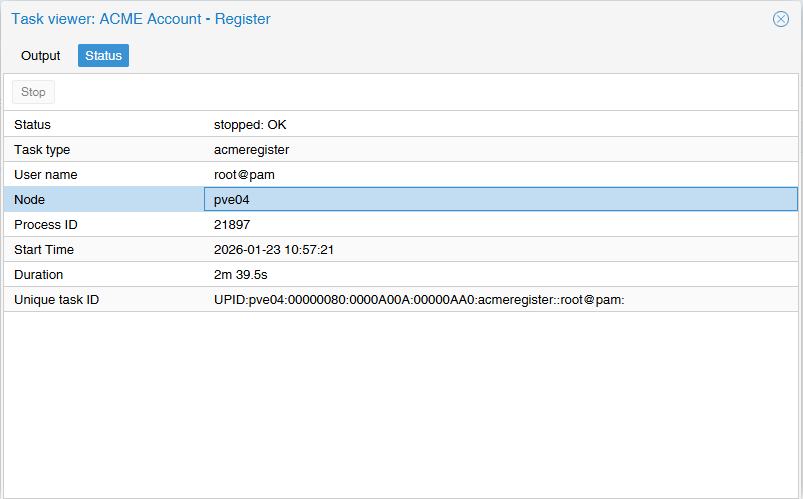
Если все хорошо, увидим надпись Status: Stopped OK
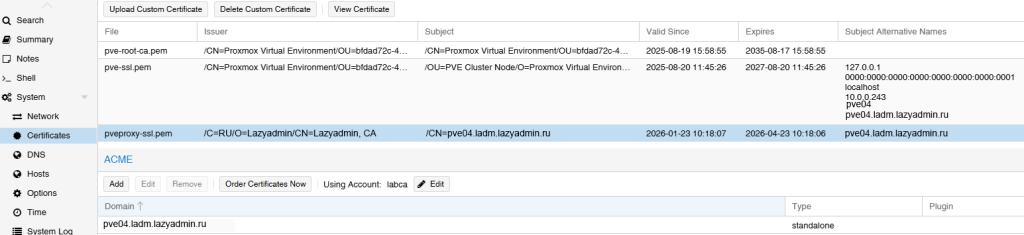
Закрываем информационное окно, В разделе ACME появится запись «Using Account: labca»
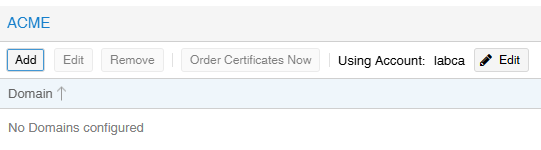
Нажимаем кнопку «Add» и создаем запись для домена
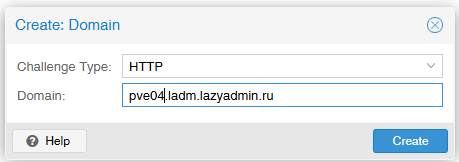
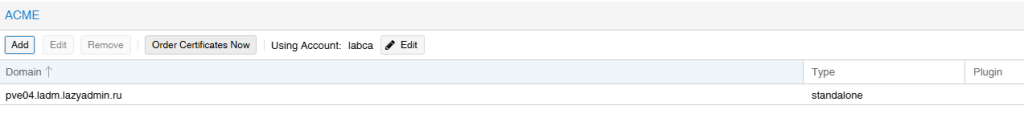
Нажимаем кнопку «Order Certificate Now»
В списке сертификатов должен появится новый сертификат, который был получен из LabCA
После этого можно заходить через HTTPS.